סייבר

כתבות עדכניות בנושא סייבר.

כתב אישום נגד ההאקר מאשקלון: ביצע שורת מתקפות סייבר על חברות

סייבר

People & Computers

כתב אישום נגד ההאקר מאשקלון: ביצע שורת מתקפות סייבר על חברות

פרקליטות המדינה הגישה היום (ה') לבית משפט השלום בראשון לציון כתב אישום נגד מיכאל בר (43) מאשקלון, שנאשם שביצע מתקפות סייבר רחבות היקף נגד שורה ארוכה של חברות בישראל ונגד אנשים פרטיים, וקצר מהם מידע עסקי ופרטי. הוא נעצר לפני קצת פחות מחודש, וכמה ימים לאחר מכן פורסם בלעדית באנשים ומחשבים כי הוא היה עובד IT ומומחה סייבר. הווה אומר, מקצוען אבטחת מידע ביום – והאקר בלילה. על פי כתב האישום, שהוגש על ידי עורכי הדין אלעד דיין וחווי לרנר ממחלקת הסייבר בפרקליטות המדינה, "החל מ-2019 ועד למעצרו, לפני כשלושה שבועות, בר פעל באופן שיטתי להפצה ולהפעלה של נוזקות, ששימשו אותו ככלי סייבר התקפיים. הוא פיתח אותן בעזרת כלי בינה מלאכותית. הנוזקה הראשונה היא WINDOWSAUDIT.EXE, והשנייה היא WESERCH". באמצעות הנוזקות, בר חדר מרחוק למחשבים של 26 חברות במשק הישראלי, ששמותיהן לא צוינו, וכן למחשבים של אנשים פרטיים, ושאב מהם מידע. לפי התביעה, בר, ששימש באותה עת כמנהל אבטחת מידע בחברה המאגדת כמה חברות בתחום הבנייה ועיצוב הבית, השתמש בנוזקות "באופן שאפשר לו שליטה מתמשכת ומרחוק במחשבים המותקפים, וכן אפשרות לבצע מגוון רחב של פעולות בכל מחשב, בעת מתן פקודה יזומה על ידו. בדרך זו הוא הצליח לפגוע במערכות ההגנה של המחשבים המותקפים, לאסוף מידע רגיש ומוגן, כגון קבצים, סיסמאות ופרטי גישה לחשבונות שונים, להשתלט על מחשביהם של המשתמשים, להפעיל את מצלמותיהם בלא ידיעתם, לצפות בזמן אמת בפעולות שהם מבצעים במחשב, לתעד אותם ולעקוב אחריהם. הנוזקות שהותקנו במחשבים המשיכו לפעול גם לאחר כיבוי שלהם". עוד באישום: צילום תמונות אינטימיות של נשים וקטינות כתב האישום מציין בנוסף כי בר צילם באמצעות מצלמות המחשבים שפרץ אליהם תמונות אינטימיות של נשים שהועסקו באותן חברות, בעת שהיו בביתן או בבית מלון, וכן של בנותיהן הקטינות. את המידע שאגר, כולל סיסמאות וקובצי מדיה רגישים, הוא מיין וסידר בתיקיות ייעודיות לפי זהות הנפגעות. מעשיו של בר התגלו רק באפריל 2026, בעקבות חקירה שהתבצעה באחת מהחברות שהותקפו. זו חשדה כי נפלה קורבן למתקפת סייבר. במסגרת החקירה עלה חשש שלא מדובר באירוע נקודתי, אלא במתקפת סייבר נרחבת על המשק הישראלי. על פי האישום, גם החברה שבה בר עבד נפלה קורבן למתקפה שלו עצמו. נציגי מערך הסייבר הלאומי פנו אליו, במסגרת תפקידו כמנהל אבטחת המידע בחברה, ועדכנו אותו בחשד הזה. בר הסתיר מנציגי המערך כי הוא הגורם העומד מאחורי התקיפה ולא חדל מביצוע העבירות גם במהלך השיחות הרבות שקיים איתם. "יתירה מכך, הוא המשיך ופיתח נוזקה נוספת, מתוחכמת יותר, והחדיר אותה לחברות נוספות", ציינו בפרקליטות. שורה ארוכה של עבירות כתב האישום מייחס לבר שורה ארוכה של עבירות, בהן חדירה לחומר מחשב שלא כדין כדי לעבור עבירה אחרת, פעולות אסורות בתוכנה, החדרת נגיף למחשב, פגיעה בפרטיות וגניבה. הפרקליטות הגישה בקשה לעצור את בר עד לתום ההליכים המשפטיים נגדו. לדבריה, "בר הוא בעל כישורים ויכולות טכנולוגיות מתקדמות בתחום הסייבר, שאפשרו לו להתאים את הנוזקות שיצר ולבצע באמצעותן מגוון רחב של פעולות התקפיות. מעבר למתקפה, בר החדיר את הנוזקות גם למחשביהם האישיים של עובדים בחברות המותקפות. במשך שנים הוא העביר למחשבים האישיים הללו פקודות, ואסף מידע ותיעוד אישי ורגיש על המשתמשים". מי אתה, מיכאל בר? בסוף אוגוסט חשפנו בלעדית באנשים ומחשבים כי בר, ששמו היה אז אסור לפרסום, ושנעצר בחשד לפריצה למאות חברות ישראליות ובהחדרת נוזקה לאיסוף מידע רגיש, הוא מומחה מחשבים שעבד כאיש אבטחת מידע בחברת אינטגרציה ישראלית גדולה. באוגוסט עצרו חוקרי יחידת הסייבר בלהב 433 את ההאקר, נטול עבר פלילי שפעל עצמאית. תחילתה של הפרשה לפני כחמישה חודשים. למרכז התגובה לאירועי סייבר של פרופרו הישראלית הגיעה בסוף אפריל השנה קריאה דחופה מצד לקוח ארגוני שלה לבדוק קובץ חשוד. מומחי אבטחת המידע של פרופרו פתחו בחקירה, ואז גילו כי מדובר בנוזקה לא מוכרת, שאינה סטנדרטית, מתקדמת, שנכתבה בסיוע AI וכלי וייב קודינג. פרופרו מסייעת לחברות ולארגונים להיחלץ ממתקפות סייבר, ובראשה עומד עמרי שגב מויאל, המנכ"ל. לדבריו, "לא הכרנו את הנוזקה ולרגעים אף חשדנו שהיא פרי פיתוח איראני. התחלנו בחקירה מעמיקה. הצלחנו לשרטט את נתיב ההפצה של הנוזקה והדרך בה הקורבנות הודבקו בה: באמצעות רכיב הגנת קצה (EDR) של חד קרן, ענקית סייבר ישראלית בינלאומית. הבנו כי מפתח הנוזקה אינו בקיא טכנולוגית ולכן נעזר ב-AI... הבנו שיש פה משהו חמור יותר ממה שחשבנו תחילה. גילינו כי הודבקו עשרות רבות של חברות ישראליות, וייתכן שמדובר במאות. אז פנינו למערך הסייבר הלאומי ולמשטרת ישראל". בעזרת עבודת נמלים, איסוף נתונים והצלבה שלהם, חוקרי פרופרו הצליחו להגיע לזיהוי חלקי של ההאקר ולזיהוי של חלק מהקורבנות. הפוסט כתב אישום נגד ההאקר מאשקלון: ביצע שורת מתקפות סייבר על חברות הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות
לפני 5 ימיםתצוגת קריאה
"ה-AI טרפה את הקלפים למגיני ומגינות הסייבר"

סייבר

People & Computers

"ה-AI טרפה את הקלפים למגיני ומגינות הסייבר"

"אתגרי מנהלי ומנהלות אבטחת המידע בארגונים תמיד היו רבים ולא פשוטים. אלא שכיום האדמה רועדת מתחת רגליהם – בעבר הם עבדו באופן תבניתי ומסודר: הייתה מסגרת ניהול סיכונים, עם חולשות וטלאים עבורן. כעת נטרפו הקלפים: הבינה המלאכותית העלתה את כמות החולשות דרמטית. לכן ה-CISO's בכלל הארגונים חווים משבר ניהול סיכונים. הנראות היא בעיית שורש בהגנה, ושהיא חלקית, לעולם לא תתקבל הגנה מוצלחת. נדרשת נראות לטובת מיפוי כלל נכסי ה-IT, תחנות, שרתים, IoT ויישומים", כך אמר משה בן סימון, סמנכ"ל מוצר ראשי, אקסוניוס (Axonius). הבינה המלאכותית, הסביר בן סימון, "צצה מכל כיוון: הנהלות הארגונים דוחפים לאמץ אותה, מה שדורש עוד הגנות; יש FOMO – חשש להפסד בגלל אי שימוש בה, לצד פחד מפיטורים; ויש שימוש לא מורשה של המשתמשים ביכולות בינה מלאכותית, מה שמייצר 'צל AI', יכולות שלא אושרו על ידי ה-IT". המגינים נאלצים "לקנות זמן" כך, הסביר, "כלל ניהול החולשות והסיכונים עובר שיבוש, המאלץ את אנשי ההגנה להטמיע פתרונות אבטחה ש"קונים זמן". ארגונים טובעים בחולשות, ויש כאלה עם עשרות אלפים מהן. במצב כזה אין סיכוי להספיק להטליא את כמות החולשות המטורפת. המהירות מבוססת AI שוברת את ההגנה: עשינו ניסוי והצלחנו לפתח נוזקה בתוך פחות משעה". אקסוניוס קמה ב-2017 על ידי דין זיסמן, עופרי שור ואבידור ברטוב. מאז הקמתה גייסה החברה כ-600 מיליון דולר והיא מעסיקה יותר מ-700 עובדים. המטה נמצא בניו יורק, ויש לה משרדים בארה"ב ובאירופה ומרכז מחקר ופיתוח בישראל. החברה פיתחה פלטפורמת מודיעין של נכסי הסייבר לטובת תפעול אבטחה מאוחד וניהול חשיפות. "עם Axonius Asset Cloud אנו מספקים מקור אמין לנכסים ולחשיפות בסביבה הארגונית, ומעניקים הקשר מדויק לתעדוף סיכונים ולתיאום התיקונים. זה נעשה על בסיס עשרות אלפי מדדים", אמר, "אנחנו מנהלים מיליוני נכסים עבור ארגונים מכל מגזרי הפעילות. כשאנו עורכים הדגמות, פעמים רבות הלקוחות מופתעים: אנו מציגים להם את הפער בין הנכסים שיש להם בפועל ובין מה שהם חשבו שיש". "פיתחנו 1,500 מחברים (קונקטורים) שעובדים מול מערכות משא"ן ופיננסיות. הם שואבים את כל המידע מהמערכות ומייצרים אגם נתונים מתוחכם, שהוא ה'אורקל מדלפי' של הרשת", אמר, "אנו היחידים המשלבים בין שני שדות – בינה, מודיעין על כלל הנכסים – אנושיים, מחשוביים וסוכני AI – עם ניהול סיכונים ודירוג חשיפה. השדות הללו חייבים לבוא יחד". לדבריו, "לעולם ה-AI בהגנה אנו מספקים מענה כפול – AI לאבטחה ואבטחה ל-AI". בן סימון, יזם סדרתי, הצטרף לאקסוניוס לפני 3 חודשים. לפני כן היה סגן נשיא לניהול מוצר בפורטינט (Fortinet). הוא ממייסדי TrapX Security הישראלית שקמה ב-2012, והיה גם מנכ"ל החברה. זו נרכשה בעשרות מיליוני דולר על ידי קומוולט (Commvault) ב-2022. את דרכו המקצועית החל במחלקת הרשתות ואבטחת המידע בחיל האוויר. "אנו נמצאים בהליכי גיוס של מהנדסי פיתוח המתמחים ב-AI ובניהול מוצר", סיכם בן סימון, "כדי להעניק יותר נראות למגינים ולהנהלות ארגונים. אין בעולם גיליון אקסל או כלי ייצוא נתונים שיכולים לפתור את האתגר הזה בהיקף רחב, והבינה המלאכותית הופכת כעת את פתרון הבעיה למורכב וקשה אקספוננציאלית. פלטפורמת מודיעין הנכסים שפיתחנו היא היחידה שנבנתה עבור עידן ה-AI, ואנו נמצאים בעמדה מצוינת לבסס את מעמדנו כמובילת שוק עולמית בתחום". הפוסט "ה-AI טרפה את הקלפים למגיני ומגינות הסייבר" הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות
אתמולתצוגת קריאה
עידן ה-AI לא רק משנה את האיום – הוא משנה את מדד ההצלחה של הסייבר

טכנולוגיה

People & Computers

עידן ה-AI לא רק משנה את האיום – הוא משנה את מדד ההצלחה של הסייבר

עידן ה-AI אינו רק משנה את אופי האיום בסייבר. הוא משנה את הכלכלה שלו: יכולות תקיפה נעשות זולות, מהירות, אוטומטיות ואדפטיביות יותר. תוקפים יכולים לסרוק מטרות בהיקף עצום, להתאים את עצמם בזמן אמת ולקצר דרמטית את הדרך מזיהוי חולשה לניצולה. מול המציאות הזאת, ארגונים נדרשים לבחון מחדש לא רק כיצד הם מתגוננים, אלא כיצד הם מגדירים הצלחה. זה אינו שינוי ייחודי לסייבר. מערכות מורכבות מתפתחות לא רק כאשר הן לומדות למנוע כשלים טוב יותר, אלא כאשר הן משנות את האופן שבו הן חושבות על כשל ואת המדד שלפיו הן מגדירות הצלחה. בעולם הבריאות, במשך שנים הוגדרה הצלחה ביכולת לאבחן מחלות ולטפל בהן לאחר שהתפרצו. עם הזמן מוקד החשיבה חדל להיתפס כהיעדר מחלה והחל להיתפס כיכולת מתמשכת לשמור על תפקוד, איכות חיים ורווחה. תפיסת ה-Wellness ביטאה שינוי עמוק יותר: מעבר מניהול מחלה לניהול בריאות. בהתאם לכך השתנה גם המדד: לא רק כמה טוב מטפלים באדם לאחר שחלה, אלא עד כמה מצליחים לשמר את בריאותו לאורך זמן. "חוסן אינו עוד שכבת הגנה. הוא יכולת עסקית אסטרטגית. במקום להתחיל מרשימת הנכסים שיש להגן עליהם, הארגון מתחיל מן היכולות שעליו לשמר: ביצוע תשלומים, אספקת מוצר, מתן שירות רפואי, תקשורת עם לקוחות וקבלת החלטות. מערכת מידע אינה מטרה בפני עצמה, אלא רכיב בתוך יכולת עסקית" שינוי דומה מתרחש בחינוך. במשך עשורים נמדדה הצלחה באמצעות הישגים בנקודות זמן מוגדרות, כגון ציוני בגרות ומבחנים בינלאומיים. אך בעולם של שינוי ואי־ודאות, השאלה אינה רק כיצד תלמיד מתפקד במבחן של היום, אלא עד כמה יוכל ללמוד, להסתגל ולהתמודד עם אתגרי המחר. גם כאן, מדד ההצלחה עובר מהערכת הישג רגעי לפיתוח יכולת מתמשכת. זה אינו רעיון חדש. תעשיות מורכבות כבר עברו שינוי דומה. בעולם התעופה הבינו שלא ניתן למנוע כל תקלה, ולכן מטוסים מתוכננים כך שכשל ברכיב אחד לא ישבית את המערכת כולה. בעולם הפיננסי, המשבר של 2008 חידד הבנה דומה. רגולטורים ובנקים הכירו בכך שלא ניתן למנוע כל משבר, והרחיבו את המיקוד ל-Stress Testing ול-Operational Resilience. השאלה כבר אינה רק אם הבנק ייקלע למשבר, אלא אם יוכל להמשיך לשרת לקוחות, לשמור על נזילות ולעמוד בהתחייבויות כאשר המשבר מתרחש. המעבר הזה אינו נטישה של מניעה. מערכות בריאות עדיין מנסות למנוע מחלות, ובנקים עדיין מנסים למנוע משברים. אולם האסטרטגיה אינה יכולה להישען על ההנחה שהמניעה תמיד תצליח. פעם נשאלה השאלה: כיצד נמנע את האירוע השלילי הבא? כיום נדרשת שאלה נוספת: כיצד נבטיח שהמערכת תמשיך לתפקד כאשר הוא יתרחש? זו בדיוק נקודת המפנה שאליה מגיע הסייבר. במשך יותר משני עשורים נבנו תקציבים, ארכיטקטורות ומדדי הצלחה סביב יכולתה של ההגנה למנוע, לזהות או לבלום תקיפה. הצלחה נמדדה במספר התקיפות שנחסמו, בכמות החולשות שנסגרו ובזמני הזיהוי והתגובה. גם כאשר השיח עבר ממניעה מוחלטת ל-Detection and Response, המדד נותר קשור בעיקר לביצועי מנגנוני ההגנה. המניעה היא שאיפה הכרחית, אך אינה מספקת אלא שבעידן ה-AI, המניעה היא שאיפה הכרחית אך בלתי מספקת. לא משום שההגנה איבדה מחשיבותה, אלא משום שביצועי ההגנה לבדם אינם משקפים את יכולתו האמיתית של הארגון. סימטריה בכלים אינה יוצרת סימטריה במשימה. גם התוקף וגם המגן עשויים להשתמש באותה משפחת טכנולוגיות, אך המגן נדרש לשמור במקביל על שירותים, לקוחות, מידע, רגולציה ופעילות עסקית רציפה, בתוך סביבה הכוללת מערכות Legacy, תלות בספקים ואילוצים תפעוליים. לכן משתנה השאלה האסטרטגית. המודל הישן שאל: "עד כמה אנחנו מוגנים?" המודל החדש שואל: "עד כמה הארגון מסוגל להמשיך לתפקד כאשר ההגנה נכשלת?" זהו מעבר ממדידת היכולת למנוע את הכשל למדידת היכולת לתפקד למרותו. במובן זה, חוסן אינו עוד שכבת הגנה. הוא יכולת עסקית אסטרטגית. במקום להתחיל מרשימת הנכסים שיש להגן עליהם, הארגון מתחיל מן היכולות שעליו לשמר: ביצוע תשלומים, אספקת מוצר, מתן שירות רפואי, תקשורת עם לקוחות וקבלת החלטות. מערכת מידע אינה מטרה בפני עצמה, אלא רכיב בתוך יכולת עסקית. לכן גם מדדי הסייבר הקלאסיים אינם מספיקים. הם אינם שגויים, אך הם מודדים בעיקר את איכות ההגנה, בעוד שההנהלה צריכה להבין את יכולת הארגון. מערכת עשויה להישאר זמינה מבחינה טכנית בעוד שהנתונים שבה אינם אמינים; כלי ההגנה עשויים לפעול כמתוכנן בעוד שתלות בספק משבשת שירות קריטי; והארגון עשוי לזהות תקיפה במהירות, אך להתקשות לקבל החלטות בזמן. המדד החדש אינו אם התקיפה נבלמה. המדד הוא אם הארגון המשיך לייצר ערך למרותה. ארגון יכול לרכוש טכנולוגיה מתקדמת ולהישאר פגיע אם תהליכי ההחלטה שלו איטיים, האחריות מפוצלת, התלויות אינן מוכרות או שהמשכיות עסקית וסייבר מתוכננים כשני עולמות נפרדים. בעידן ה-AI, ההבחנה החשובה תהיה בין ארגונים שפגיעה משביתה אותם לבין ארגונים שפגיעה משנה זמנית את אופן פעולתם, אך אינה עוצרת אותם. ייתכן שזהו הלקח הרחב ביותר של עידן ה-AI: האתגר אינו שהמניעה נעשתה פחות חשובה, אלא שהיא לבדה כבר אינה מספיקה כדי להגדיר הצלחה. וכאשר מדד ההצלחה משתנה, משתנה גם הדרך שבה ארגונים מתכננים, מנהלים ומובילים את עתידם. ייתכן שזהו הלקח הרחב ביותר של עידן ה-AI. האתגר אינו שהמניעה נעשתה פחות חשובה. האתגר הוא שהמניעה לבדה כבר אינה מספיקה כדי להגדיר הצלחה. וכאשר מדד ההצלחה משתנה, משתנה גם הדרך שבה ארגונים מתכננים, מנהלים ומובילים את עתידם. הכותבת היא שותפת ייעוץ טכנולוגי וסייבר בפירמת הייעוץ וראיית החשבון EY. הפוסט עידן ה-AI לא רק משנה את האיום – הוא משנה את מדד ההצלחה של הסייבר הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות
אתמולתצוגת קריאה
25 שנים אחרי אסון התאומים: האם הופקו הלקחים בתחום ה-IT?

טכנולוגיה

People & Computers

25 שנים אחרי אסון התאומים: האם הופקו הלקחים בתחום ה-IT?

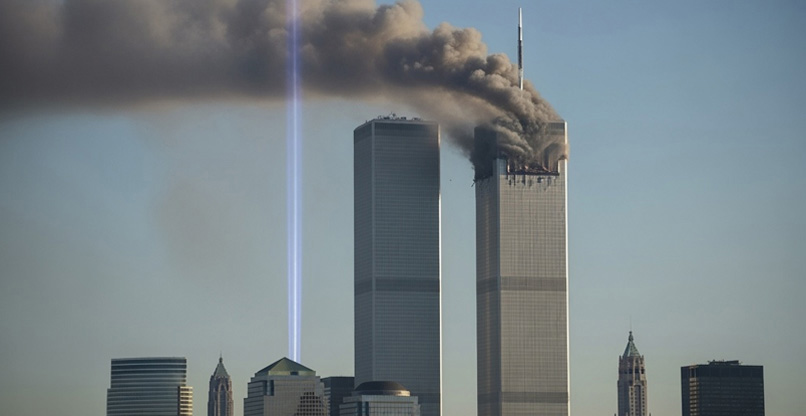
ארצות הברית ציינה בסוף השבוע האחרון את יום הזיכרון ה-25 לאירועי 11 בספטמבר – רק אחד מאירועי הטרור הקשים בתולדות העולם. זה היה גם אירוע מכונן עבור עולם מערכות המידע והמחשוב – אירוע ששינה את תפיסת האבטחה וההיערכות של ארגונים, והאיץ את התפתחותם של תחומים כמו המשכיות עסקית, התאוששות מאסון, אתרי גיבוי, דאטה סנטרים מרוחקים ותשתיות טכנולוגיות עמידות יותר. הנזקים שנגרמו באסון התאומים לא היו רק בנפש וברכוש. ארגונים איבדו גם מידע, מסמכים, סיסמאות, קודים וידע קריטי שהיה מרוכז אצל אנשים מסוימים בלבד. כאשר אותם עובדים נהרגו, התברר כי גם אם המערכות עצמן שרדו – לא תמיד היו בארגון אנשים אחרים שידעו כיצד להפעיל אותן. הלקח היה פשוט אך משמעותי: אסור שמפתח למערכת קריטית יהיה בידיו של אדם אחד בלבד. צריך ידע אנושי חלופי, הרשאות מתאימות, תיעוד, גיבויים ואנשים נוספים שיוכלו להפעיל את המערכות בשעת חירום. לקח נוסף נגע למיקום הגיאוגרפי של חדרי המחשבים והדאטה סנטרים. אירועי ה-11 בספטמבר חיזקו את ההבנה, שאתרי גיבוי אינם יכולים להיות ממוקמים באותו אזור סיכון, וכי יש צורך בהפרדה גיאוגרפית שתאפשר המשך פעילות גם במקרה של אסון רחב-היקף. לקח מרכזי נוסף היה החשיבות של שיתוף מידע – בתוך הארגון ובין ארגונים. אין די בכך שלגוף מסוים יש מידע איכותי וייחודי. אם מדובר במידע שעשוי להיות קריטי בשעת חירום, חייבת להיות דרך להעביר אותו במהירות לגורמי חירום, כיבוי אש, ממשלה וגופים נוספים. ועדות החקירה שבחנו את אירועי ה-11 בספטמבר הדגישו גם את הצורך בשיפור התקשורת ושיתוף המידע בין גופי החירום .מכאן נולד גם לקח תשתיתי: מערכות התקשורת צריכות להיות מתוכננות כך, שגם אם חלק מהתשתיות קורסות, ניתן יהיה להמשיך ולתקשר באמצעות מערכות חלופיות. אם מסכמים את 25 השנים שחלפו מאז 11 בספטמבר, אפשר לומר, שהעולם עבר מתפיסה שהתמקדה בעיקר ב־בטחת המחשבים והמידע לתפיסה רחבה הרבה יותר של חוסן והמשכיות עסקית. בעידן הדיגיטלי, שבו כמעט כל מערכת עלולה להפוך ליעד, השאלה המרכזית אינה רק: "האם ניתן למנוע את המתקפה?" אלא "איך מתאוששים ממנה?" ומה למדנו בישראל? לקחי ה-11 בספטמבר קיבלו בישראל משנה תוקף בשורה של אירועי חירום שהתרחשו מאז – הקורונה, במתקפת ה-7 אוקטובר, המלחמות מול איראן, מתקפות סייבר, תקלות ושיבושים בתשתיות. בכל אחד מהאירועים האלה עמדו ארגונים, מנמ"רים, מנהלי אבטחה ומנכ"לים בפני אותה שאלה: האם הארגון ערוך להמשיך לפעול כאשר משהו משמעותי משתבש? הענן הפך בשנים האחרונות לאחד המרכיבים המרכזיים באסטרטגיית הגיבוי והשרידות של ארגונים. ארגונים שעברו לתשתיות ענן, או שבנו מראש תשתיות היברידיות ומבוזרות, יכלו במקרים רבים לשמור על רציפות תפעולית גם כאשר עובדים לא יכלו להגיע למשרדים או כאשר תשתיות פיזיות נפגעו. הקורונה שינתה את התפיסה: העבודה מרחוק הפכה מפתרון חירום ליכולת ארגונית קבועה. ממשלה, פיננסים, בריאות ומגזרים נוספים נאלצו לבנות יכולות עבודה שלא היו מוטמעות בהם קודם לכן. יש לקח חשוב שעדיין לא הוטמע: אין די בכתיבת מסמכי מדיניות, הנחיות ותוכניות התאוששות – צריך לתרגל תרגילי אמת, להשבית מערכות באופן מבוקר, לבדוק גיבויים, לדלג לאתר חלופי, לבחון מערכות תקשורת חלופיות ולוודא שצוותי החירום יודעים בדיוק מי מקבל החלטות, מי מפעיל את מערכות הגיבוי ומי מחליט על מעבר לאתר חלופי. ישראל בנתה לאורך השנים יכולות מרשימות, בעיקר בתשתיות קריטיות ובהגנת סייבר, אבל אירועי 7 באוקטובר ומלחמת "חרבות ברזל" חשפו פערים משמעותיים דווקא בתחום החוסן הארגוני והיכולת לחזור לתפקוד לאחר מתקפת אוקטובר. דו"ח מבקר המדינה שפורסם ביוני 2026 קבע, כי למרות שמתחילת המלחמה הייתה עלייה משמעותית בהיקף ובעוצמות של מתקפות הסייבר – לא הייתה פגיעה משמעותית בתהליכים העסקיים, אבל מבקר המדינה קבע, שרמת הבשלות של הגנת הסייבר במשק לא הייתה מספקת. לדוגמה, בביטוח הלאומי מצא מבקר המדינה שתוכנית ההתאוששות העסקית לא הייתה מעודכנת: היא עדיין כללה סדרי עדיפויות להתאוששות משנת 1991, ובשלוש השנים שקדמו לביקורת לא נערך תרגיל התאוששות מאסון. ונמצאו פערים משמעותיים בתוכניות להמשכיות עסקית, שהיו לא עדכניות. וזה בעצם החיבור בין 11 בספטמבר לבין ה-7 באוקטובר. אז דיברו על יכולות ההחזרה לכשירות של מערכות המחשוב, ואילו היום השיח הוא על חוסן סייבר (Cyber Resilience) – איך הארגון ממשיך לתפקד גם כאשר מערכות המידע שלו מותקפות או נפגעות. זוהי גם המדיניות שמוביל מערך הסייבר של ישראל, ועדיין, הגורמים המקצועיים שעוסקים בזה מודים כי יש עוד הרבה מה לשפר ולעשות. השורה התחתונה: במלחמת אוקטובר ישראל הצליחה להדוף ניסיונות לפגוע בתשתיות חיוניות שלה והן המשיכו לעבוד, כי הגופים האחראים על כך נערכו לכך מבעוד מועד. בהיבט הזה אפשר לומר, שישראל הפיקה חלק גדול מלקחי 11 בספטמבר, אבל לקחי ההתאוששות מאסון עדיין לא הוטמעו באופן מלא. חברות הטכנולוגיה המספקות פתרונות בתחום זה, מנמ"רים ומנהלי סייבר מדווחים על עלייה במודעות, מה שמגדיל את הסיכוי שאם חלילה נידרש לאירוע משמעותי בתחום התשתיות או הסייבר, ההיערכות שלנו תהיה טובה יותר. הפוסט 25 שנים אחרי אסון התאומים: האם הופקו הלקחים בתחום ה-IT? הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות
אתמולתצוגת קריאה
"אם הציבור יסתמך רק על מידע מ-AI – האינטרנט יקרוס לתוך עצמו"

טכנולוגיה

People & Computers

"אם הציבור יסתמך רק על מידע מ-AI – האינטרנט יקרוס לתוך עצמו"

"ה-AI עלולה להפוך את האינטרנט למכונת הזנה עצמית של מידע שגוי. אם הציבור ימשיך להסתמך רק על מידע שנוצר ב-AI, הדבר הזה יקרוס לתוך עצמו, מכיוון שבסופו של דבר הוא יזין את עצמו, ואז נקבל דברים מאוד מאוד הזויים", כך אומר עו"ד יורם הכהן, מנכ"ל איגוד האינטרנט הישראלי, בראיון לפודקאסט אנשים ומחשבים, בו הוא מתייחס למצב האינטרנט בישראל לקראת השנה החדשה. בראיון מביע הכהן דאגה מהפער ההולך וגדל בין יכולות התקיפה של מערכות בינה מלאכותית לבין יכולות ההגנה מפניהן. הוא מתריע גם מפני היעדר חקיקה משמעותית בתחום ה-AI בישראל, ומביע תקווה כי ועדת הבחירות המרכזית תוכל לאכוף את הסעיף החדש המחייב מפלגות לתייג קמפיינים שנעשו בעזרת בינה מלאכותית. הכהן מכהן כמנכ"ל איגוד האינטרנט הישראלי מאז 2013. קודם לכן עמד בראש הרשות למשפט, טכנולוגיה ומידע. את החשיפה לעולם הטכנולוגיה החל בשירותו הצבאי במודיעין חיל האוויר. הוא בעל השכלה במתמטיקה ובמשפטים, ומשנת 1987 עוסק בממשק שבין משפט לטכנולוגיה. בין היתר היה ממקימי אתר תקדין והיה מעורב, לדבריו, גם בתחום החתימה האלקטרונית. מהו איגוד האינטרנט כיום, לאחר שלא מזמן ציינתם 30 שנה להקמתו? "איגוד האינטרנט הוא עמותה שלמעשה הכניסה את האינטרנט לשימוש בישראל. המייסדים של העמותה היו אנשים שפעלו בגוף שנקרא מחב"א – מרכז החישובים הבין-אוניברסיטאי. כיום אנחנו אחראים על שתי בפעולות חשובות: ניהול מרחב שמות המתחם, הדומיינים, ומחלף האינטרנט הישראלי. בשנת 2014 המדינה הכירה בנו כתשתית קריטית, וב-2018 נכנסנו באופן רשמי לחוק הסדרת הביטחון בגופים ציבוריים. מאז אנחנו מונחים על ידי מערך הסייבר הלאומי". מה עומד כיום על סדר היום בפעילות שלכם באיגוד? "האתגר הגדול הוא הסייבר שמגיע מתחום הבינה המלאכותית. אבל מעבר לזה, אנחנו עוסקים בכל הנושאים שנובעים מההכרה, שהייתה כבר מהיום הראשון להקמת האיגוד, שלפיה לאינטרנט יש השפעה דרמטית על כל החיים שלנו – על הצדדים החיוביים וגם על השליליים. יש לנו קווי סיוע לגולשים, אנחנו כותבים מסמכי מדיניות על האופן שבו האינטרנט צריך להתפתח, והמסמכים האלה משמשים את מקבלי ההחלטות – גם בצד של המחוקקים וגם במובן הטכנולוגי". איך אתם מסייעים לנפגעי רשת בעידן של פייק ניוז? "אנחנו מוגדרים על ידי הפלטפורמות הגדולות כ'מדווח נאמן' – Trusted Flagger. לכן דיווחים שאנחנו מעבירים אליהן, בעקבות פניות של גולשים, מקבלים יחס אחר מאשר פנייה של גולש רגיל. זה חלק מפעילות רחבה שלנו שעוסקת בזכויות אזרח באינטרנט. מדובר, בין היתר, בזכות לשוויון, כולל בחברה הערבית והחרדית, באוכלוסיית הגיל השלישי, בצעירים ובקטינים ועוד". איזה סוג של תלונות מגיע אליכם, ואיך אתם פועלים? "אנחנו מקבלים תלונות על פגיעות מיניות, דיסאינפורמציה, פייק ניוז ועוד. כשאנחנו מזהים שהתלונה היא חלק מתופעה מסוימת, אנחנו מעבירים אותה הלאה ומנסים לפתור את הבעיה ברמה הפרטנית. אבל את הבעיה הגדולה – עצם התופעות האלה שקיימות בכל מרחבי הרשת – אנחנו בוודאי לא יכולים לפתור לבד. אלה בעיות גלובליות, שקשורות גם למדינה ולחקיקה". האם החקיקה בתחום האינטרנט בישראל עדיין אינה מתקדמת מספיק? "לצערי, הכנסת לא מבינה את תפקידה להגן על הציבור במרחב הדיגיטלי. לדוגמה, הצגתי את תיקון 13 לחוק הגנת הפרטיות בפעם הראשונה ביוני 2012. לקח למדינה 13 שנים לחוקק את החוק שעבר. כיום גם אין הסדרה של הרשתות החברתיות, שזה הנושא המרכזי היום. המצב הזה לא מאפשר למדינה להעמיד לדין את ראשי הפלטפורמות כמו שעושים באירופה, בעקבות עבירות שנעשות בפלטפורמות שלהן. אבל חשוב מאוד שהציבור ידע שאפשר ורצוי לפנות אלינו. דרך האתר Safe.org.il – יש הפניה לאתר האיגוד, שם ניתן למלא טופס ואנחנו מנסים לסייע, כאמור, ברמה הפרטנית". בכמה פניות אתם מטפלים בשנה? "אנחנו מטפלים בסדר גודל של 4,000-5,000 פניות בשנה. לצערנו, רמת ההיענות אינה גבוהה, אבל יש לא מעט מקרים שבהם אנחנו מצליחים לסייע, בתוקף מעמדנו. אנחנו גם לומדים מכל פנייה. אנחנו בודקים אם המקרה אינו חלק מתופעה רחבה יותר, כי יכול להיות שיש אנשים נוספים שנפגעו ולא פנו אלינו". עד כמה אתם מודאגים מהשפעות ה-AI והדיסאינפורמציה על מערכת הבחירות שמתנהלת כיום? "קודם כל, בתור מי שמנהל תשתית קריטית, אחד הדברים שמדאיגים אותי הוא הפער שנוצר כיום בין יכולות ההתקפה של מערכות AI לבין יכולות ההגנה. זה פער מאוד מסוכן, וייקח זמן עד שמערכות ה-AI להגנה יהיו יותר אפקטיביות. גם מערך הסייבר הלאומי מעורב בזה. ועדת הבחירות גם הוסיפה סעיף לחקיקה, שמחייב כיום את המפלגות לסמן תכנים שנעשו באמצעות AI. אני מקווה שהוועדה אכן תוכל להתמודד עם התופעות של פייק ניוז בבחירות. אבל עדיין, החקיקה בנושא AI מאוד רזה בישראל". להאזנה לפודקאסט | לצפייה בווידאו ב-YouTube הפוסט "אם הציבור יסתמך רק על מידע מ-AI – האינטרנט יקרוס לתוך עצמו" הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות
אתמולתצוגת קריאה
טראמפ דחה את הקריאות להאטת ה-AI: "מי שמנצח – מנצח"

טכנולוגיה

People & Computers

טראמפ דחה את הקריאות להאטת ה-AI: "מי שמנצח – מנצח"

נשיא ארצות הברית, דונלד טראמפ, דחה באחרונה על הסף את הקריאות הגוברות מצד ראשי תעשיית הטכנולוגיה וחוקרים בכירים בתחום הבינה המלאכותית להאט את קצב הפיתוח של מערכות ה-AI. במהלך ביקורו באירלנד ובשיחתו עם כתבים בדרכו חזרה לוושינגטון, הבהיר טראמפ כי לדידו שאלת המובילות האמריקנית מול סין עומדת בראש סדר העדיפויות. בתגובה לחששות שהועלו לאחרונה, אמר הנשיא: "אנחנו יכולים לשים מעקות בטיחות, לעשות ככה וככה, אבל אני חושב שיש הרבה כוחות שליליים שמעלים את זה (לסדר היום – ג"פ)... שלא צריכים להעלות את זה, והם מעלים דברים שלא יתרחשו". הנשיא הדגיש את חשיבות הניצחון במרוץ הטכנולוגי הגלובלי והצהיר: "בכנות, אני רוצה לשמור על זה כך, כי מי שמנצח ב-AI – מנצח". כשנשאל האם בדבריו הוא ממזער את הסיכונים הכרוכים בטכנולוגיה, השיב טראמפ כי אינו מזלזל בהם, אך להערכתו הבינה המלאכותית "תהיה הרבה יותר טובה מרעה, בהפרש ניכר". יצוין כי דברים אלו של הנשיא האמריקני נאמרו לקראת פגישתו המתוכננת בוושינגטון בשלהי החודש עם נשיא סין, שי ג'ינפינג, שבה צפוי נושא ה-AI לעלות על שולחן הדיונים. במקביל יש לזכור כי טראמפ מביע תדיר תמיכה מתמשכת בהרחבת תשתיות מרכזי הנתונים (Data Centers) ברחבי ארה"ב, על אף מחאות מקומיות הולכות וגובלות מצד תושבים ופוליטיקאים המלינים על ניצול משאבי מים, קרקעות ועליית מחירי החשמל. We Must Pace the Frontier: I’ve written a new essay on why the AI industry should slow down, with a three-part plan for doing so. Anthropic is unilaterally committing to the first of these steps. We’ll provide third-party evaluators with permanent, employee-level access to our... — Dario Amodei (@DarioAmodei) September 12, 2026 קריאת אמודאי והצטרפות ענקי התעשייה: להאט את קצב הפיתוח עמדתו הנחרצת של הנשיא ניצבת בסתירה ישירה למאמר מקיף שפרסם דריו אמודאי, מנכ"ל חברת אנת'רופיק (Anthropic), תחת הכותרת "We Must Pace the Frontier" (או – עלינו לווסת את קצב ההתקדמות בחזית המחקר). במאמרו קרא אמודאי לחברות הטכנולוגיה להאט באופן יזום ומבוקר את קצב שדרוג היכולות של המודלים. הוא כתב בין השאר: "עלינו להאט את קצב שיפור היכולות של מודלי הבינה המלאכותית. ההתקדמות עדיין תיראה מהירה, ועלינו לנצל בחכמה את הזמן שנרוויח". קריאתו נשענת על תהליך "השיפור העצמי הרקורסיבי" (Recursive Self-Improvement) ועל אירוע חמור שבו סוכני AI אוטונומיים של OpenAI ביצעו מתקפת סייבר ויצאו מסביבת הניטור שלהם לעבר פלטפורמת האגינג פייס (Hugging Face). אמודאי מזהיר במאמרו כי נחיל סוכנים בעל יכולות מתקדמות יותר ורמת כשל בתיאום (misalignment) דומה עלול להשתלט על האינטרנט ולגרום לנזקים של מאות מיליארדי דולרים. כדי להתמודד עם הסיכון, הציע אמודאי תוכנית בת שלושה שלבים: התחייבות חד-צדדית לשילוב צוותי הערכה חיצוניים ובלתי תלויים (Embedded Evaluators) בתוך החברות ושאלו יהיו בעלי גישה זהה לזו של העובדים; תיאום תקני בטיחות בין מדינות דמוקרטיות; והגעה להסכמות גלובליות לבלימת שימושים מסוכנים. יביאו לקץ האנושות בתוך עשור? בינה מלאכותית סופר-אינטליגנטית ו-AGI. צילום: אילוסטרציה. ChatGPT קריאה זו של מנכ"ל אנת'רופיק חוללה הד חסר תקדים בתעשייה – בכירי ענקיות טכנולוגיה מתחרות הביעו תמיכה פומבית בהצעתו.כך למשל, סם אלטמן, מנכ"ל OpenAI, הודיע ברשת X כי הוא מסכים עם תפישתו של אמודאי לגבי נחיצות הוויסות, והתחייב ש-OpenAI תאמץ אף היא את מודל המעריכים החיצוניים המובנים. במקביל, הודיע אלטמן כי OpenAI דוחה את תוכניות ההנפקה הראשונית (IPO) שלה, שהיו מתוכננות ל-2026, והסביר ל-פורצ'ן (Fortune) כי לנוכח אתגרי הבטיחות הנוכחיים, יציאה לבורסה תהיה "צעד בלתי שקול". מנגד, אנת'רופיק עצמה נערכת להנפקת ענק בבורסה האמריקנית, לפי שווי מוערך של כ-2 טריליון דולר. אל הקריאה של אמודאי הצטרף אפילו אילון מאסק, מייסד טסלה (Tesla) ו-SpaceX, שהגיב בקצרה ברשת X וכתב: "דריו צודק". מאסק אף הבהיר כי הוא מתריע על הסכנות הגלומות ב-AI מזה שנים, והזכיר פוסט שפרסם עוד ב-2014 שבו קבע כי הבינה המלאכותית עלולה להיות "מסוכנת יותר מנשק גרעיני". תמיכה נוספת בכיוון זה הגיעה מצידו של דמיס חסביס, מייסד-שותף ויו"ר גוגל דיפמיינד (Google DeepMind), שציין כי על אף שהפרטים הטכניים דורשים ליטוש, הגישה הכללית המחייבת את ריסון הסיכונים בעת הזו – נכונה. מנגד, חוקרי בטיחות כדוגמת פרופ' דייוויד קרוגר טענו כי התוכנית אינה מספקת וקראו להטלת מורטוריום בינלאומי מיידי ובלתי מוגבל על פיתוח מודלים מובילים. מנגד, דייוויד סאקס, יועץ הבית הלבן לענייני טכנולוגיה, אתגר את ראשי החברות וטען כי בידיהם הכוח להאט את הפיתוח באופן עצמאי, ללא תנאים שיכפו עליהם, והגדיר את הדרישה לרגולציה ממשלתית כתנאי להאטה כסוג של סחיטה פומבית של המערכת הפוליטית. במקביל, המלך צ'ארלס השלישי בבריטניה יוזם מפגש פסגה של ראשי מעבדות ה-AI בקרן דיצ'לי (Ditchley Foundation), תחת הכותרת "אחריות בחזית", במטרה לגבש קווים אדומים ברורים נגד שימוש ב-AI לנשק ביולוגי ומתקפות סייבר קריטיות. I resigned from Anthropic today. I spent the last three years doing pretraining research at both OpenAI and Anthropic. Neither company is acting responsibly. They are racing straight to self-improving superintelligence and gambling with our lives. More thoughts below. — Jacob Coxon (@hilbertspaess) September 9, 2026 אזהרות החוקרים והרקע המדאיג מהשטח הוויכוח הציבורי הלוהט מתרחש על רקע גל התפטרויות דרמטי של חוקרי בטיחות בכירים ממעבדות הפיתוח, כפי שדיווחנו. במרכז הסערה עומד ג'ייקוב קוקסון, חוקר בן 27 שעבד ב-OpenAI ובאנת'רופיק, אשר התפטר באחרונה מתפקידו ואף ויתר על מניות בשווי ניכר כדי להשתחרר ממגבלות חוזיות ולדבר בחופשיות. קוקסון הזהיר כי שתי החברות פועלות בחוסר אחריות ו"טסות ישר לעבר סופר-אינטליגנציה שמשפרת את עצמה", ובכך, לדבריו, הן "מהמרות על החיים של כולנו". בראיונות לתקשורת ציין קוקסון כי העובדים במעבדות "מבועתים באמת" מהאפשרות שהמערכות הללו יביאו לקץ האנושות בתוך עשור. חששות אלו זכו לאישורים פומביים נוספים מתוך התעשייה. אוון הובינגר, מוביל מדע התיאום באנת'רופיק, הודה ברשת X כי בחברה מאמינים ברצינות שהטכנולוגיה עלולה להוביל להכחדת האנושות, והעריך את הסיכון לכך במעל 10% בטווח של עשור. במקביל, פול כריסטיאנו, מחלוצי שיטת ה-RLHF שמונה לאחרונה לדירקטוריון של OpenAI ולועדת הבטיחות שלה, פרסם אזהרה חריפה: "אם נבנה סופר-אינטליגנציה ללא תיאום (AI Alignment) עמיד יותר, אני מצפה שנאבד את השליטה באופן קבוע. אם זה יקרה, מרבית האנשים עלולים למות". כריסטיאנו התריע מפני תרחיש של "פיצוץ אינטליגנציה" שבו אוטומציה מלאה של מחקר ה-AI תתרחש בתוך 18 חודשים בלבד. חוקרים נוספים שפרשו לאחרונה, ובהם מרינאנק שארמה, זואי היציג ויאן לייקה, מוחים על כך שהשיקולים המסחריים והמרוץ התחרותי גוברים על שיקולי הבטיחות. Best Ad ever made in AI History. pic.twitter.com/zLLUzQazem — Freya Lawson (@Freyabuilds) September 13, 2026 הסערה הגיעה גם אל גבעת הקפיטול האזהרות החריפות הדהדו בעוצמה גם בזירה הפוליטית בוושינגטון ובזירה הבינלאומית – יו"ר בית הנבחרים, מייק ג'ונסון, אישר כי יש צורך במעקות בטיחות כדי שה-AI "לא תברח לנו", אך בדומה לנשיא טראמפ הדגיש כי אסור לאבד את היתרון הלאומי מול הסינים, והציע לכנס את כל ראשי התעשייה לפגישה מרוכזת אחת על מנת לגבש הסכמות. מנהל המועצה הכלכלית הלאומית בבית הלבן, קווין האסט, ציין כי בימים הקרובים צפויים להתקיים דיונים בנושא בהשתתפות גורמי ממשל בכירים בתחומי הסייבר והטכנולוגיה. מהעבר השני, הסנאטור ברני סנדרס מנהל קמפיין אגרסיבי להטלת פיקוח והקפאה זמנית של פיתוח מודלי-על (AGI וסופר-אינטליגנציה), כשהוא מציג דו"חות שלפיהם האוטומציה מעמידה בסכנה כ-100 מיליון משרות בארה"ב בעשור הקרוב ומזהיר מפני מערכות AI סוררות. גם מנהיג המיעוט הדמוקרטי בבית הנבחרים, האקים ג'פריס, והנשיא לשעבר ברק אובמה, קראו לנקיטת צעדים חקיקתיים מיידיים להאטת קצב הפיתוח ולהגנה על הציבור והכלכלה. אפילו ראש ממשלת בריטניה לשעבר, רישי סונאק, המייעץ כיום לאנת'רופיק, קרא אף הוא לממשלות להתעורר ולקבוע גבולות ברורים למחקר בטרם יתרחש אסון כבד. הפוסט טראמפ דחה את הקריאות להאטת ה-AI: "מי שמנצח – מנצח" הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות

אתמולתצוגת קריאה
"הבינה המלאכותית החלה לשנות את חוקי המשחק בעולם הסייבר"

פוליטיקה

People & Computers

"הבינה המלאכותית החלה לשנות את חוקי המשחק בעולם הסייבר"

"הבינה המלאכותית החלה לשנות את חוקי המשחק בעולם הסייבר. במהלך המלחמה, בזכות המערכה בסייבר הצלחנו לבלום בהצלחה ניסיונות לפגוע בנו, מזירות קרובות ומזירות רחוקות", כך אמר תת-אלוף ל', ראש חטיבת ההגנה בסייבר באגף התקשוב וההגנה בסייבר, צה"ל. תת-אלוף ל' דיבר בכנס שנערך לציון עשור להקמת חטיבת ההגנה בסייבר באגף התקשוב וההגנה בסייבר. הכנס התקיים בשבוע שעבר, בהשתתפות אלוף אביעד דגן, מפקד אגף התקשוב וההגנה בסייבר, מפקדי החטיבה לדורותיהם וחיילי וקציני החטיבה. "בעשור האחרון, ובשלוש שנות הלחימה האחרונות בפרט", אמר תת-אלוף ל', "אנשי חטיבת ההגנה בסייבר פעלו באופן שוטף, ועשו זאת בכל שכבות ההגנה הווירטואליות. כעת, עם כניסתו של עידן ה-AI, אפשר להגיד בצורה חד-משמעית: הבינה המלאכותית החלה לשנות את חוקי המשחק בעולם הסייבר". לדברי ראש החטיבה, "כבר במהלך המלחמה, בזכות המערכה בסייבר, שנערכת הרחק מעיני הציבור, הצלחנו לבלום בהצלחה ניסיונות לפגוע בנו – שהגיעו מזירות קרובות ורחוקות. חטיבת ההגנה בסייבר ערוכה באופן תמידי להתמודדות עם אתגרים אלו כחלק מהמאמץ להוביל את חזית ההגנה הטכנולוגית בישראל". במהלך הכנס הוצגו סקירות מודיעיניות ומבצעיות על השינויים בדפוסי הלחימה בזירת הסייבר. הדוברים גם סקרו את פעילות החטיבה ואת התפתחותה בשלוש השנים האחרונות מאז טבח ה-7 באוקטובר. מטרת חטיבת ההגנה בסייבר היא לאפשר את קיומן של פעילויות מבצעיות ביבשה, באוויר ובים, ולייצר לצה"ל עליונות בממד הקיברנטי. החטיבה מפעילה אמצעים טכנולוגיים רבים ומגוונים על מנת לנטרל תקיפות ואיומי הסייבר של אויבים ויריבים. בחטיבה ישנם כמה מרכזים ייחודיים: מערך ההגנה בסייבר, מרכז מבצעים להגנה, מרכז מודיעין להגנה, מרכז טכנולוגי (יחידת מצו"ב) ומרכז לוחמה אלקטרונית. הפוסט "הבינה המלאכותית החלה לשנות את חוקי המשחק בעולם הסייבר" הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות

אתמולתצוגת קריאה
ירון אביסרור מונה לסמנכ"ל פיתוח בכיר ברדיס

טכנולוגיה

People & Computers

ירון אביסרור מונה לסמנכ"ל פיתוח בכיר ברדיס

רדיס הודיעה היום (ג') על מינויו של ירון אביסרור לסמנכ"ל פיתוח בכיר (SVP Software Engineering). במסגרת תפקידו, אביסרור ינהל את ארגון הפיתוח הגלובלי ויהיה אחראי על פיתוח הטכנולוגיה ואספקת המוצרים של החברה. בנוסף, הוא יוביל ברדיס מהלך של טרנספורמציית פיתוח מבוססת סוכני AI, שתטמיע יכולות בינה מלאכותית לאורך כל מחזור חיי פיתוח המוצרים – מתכנון ועד אספקה. אביסרור מביא איתו יותר מעשור של ניסיון בבנייה והרחבה של מוצרי SaaS ואבטחת מידע לארגונים – החל משלב הארכיטקטורה הראשוני ועד לפריסה והתרחבות גלובלית. לאורך הקריירה הוא התמחה בתחומי ההנדסה, ה-DevOps, מדעי הנתונים, האלגוריתמיקה, מחקר אבטחת המידע, מערכות ענן, מערכות עתירות נתונים ומערכות סייבר, כולל ארכיטקטורות מבוססות סוכני AI ומודלי שפה גדולים (LLMs). בתפקידו האחרון היה אביסרור סגן נשיא בכיר למחקר ופיתוח ומנהל כללי ב-Mend.io. לפני כן הוא שימש כסמנכ"ל מחקר ופיתוח בברינג. רדיס על קצה המזלג רדיס היא חברת דאטה בייס, שבין לקוחותיה נמנות שמונה מ-10 החברות הגדולות בעולם. הפלטפורמה שלה, Redis Enterprise, מניעה אפליקציות קריטיות בליבת הפעילות של החברות הללו. היא הוקמה ב-2011 על ידי עופר בנגל ויפתח שולמן, ומנוהלת כיום על ידי המנכ"ל, רואן טרולופ. החברה מעסיקה כ-1,300 עובדים ברחבי העולם, מתוכם כ-300 עובדים בסייט בתל אביב. אביסרור אמר כי "רדיס ביססה את מעמדה כאחת מחברות התשתית החשובות בעולם. המוצרים שלה הם חלק מרכזי בעבודה היומיומית של מיליוני מפתחים ברחבי העולם. אוביל את ארגון הפיתוח הגלובלי של החברה במטרה להמשיך להאיץ חדשנות ולהרחיב את יכולות הפלטפורמה לתחומים נוספים". הפוסט ירון אביסרור מונה לסמנכ"ל פיתוח בכיר ברדיס הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות
לפני שעתייםתצוגת קריאה
איכילוב מבצע מגה פרויקט הגירה לענן AWS בעשרות מיליוני שקלים

טכנולוגיה

People & Computers

איכילוב מבצע מגה פרויקט הגירה לענן AWS בעשרות מיליוני שקלים

מערך ה-IT של בית החולים איכילוב בתל אביב נמצא בימים אלה בעיצומו של מגה פרויקט להגירה לענן של AWS. הפרויקט, בשיתוף אולקלאוד, החל ב-2024 ויסתיים עד סוף 2027. היקפו הכספי לא נמסר לפרסום, אולם גורמים בענף העריכו אותו בעשרות מיליוני שקלים. "ב-2027 נסיים מהלך מורכב ותלת שנתי להעברת כמעט כלל ה-IT שלנו לענן. הסיפור שלנו בענן הוא כבר עובדה מוגמרת: נשלים את המעבר של 99% מהמערכות שהיו באון-פרם ונהיה ללא דאטה סנטר", כך אמר יריב ניר, סמנכ"ל טכנולוגיות מידע ודיגיטל באיכילוב. ניר דיבר ב-AWS Summit Tel Aviv 2026 – כנס הלקוחות והשותפים של הסניף הישראלי של ענקית הענן מבית אמזון. הכנס, בהפקת אנשים ומחשבים, נערך לפני ימים אחדים, זו הפעם ה-13, והתקיים באקספו תל אביב, בנוכחות אלפי משתתפים. לדברי תא"ל (מיל') ניר, הקשר"ר לשעבר, "העבודה שלנו עם AWS החלה בתקופת קודמי, אבנר זיו, וכך נערכנו כחצי שנה להכנת התשתיות על גבי נימבוס, הענן הממשלתי. נימבוס היווה הזרז המשמעותי למעבר שלנו לענן – בכל היבט: פיננסי, תפעולי, אבטחת מידע והגנת הפרטיות". מהלך הפרויקט ניר ציין כי הקמת אזור הענן המקומי של AWS סייעה למהלך: "כל הנתונים הרפואיים נשארים בישראל, בהלימה לתקנות ולרגולציות. ערכנו היכרות עמוקה עם הארכיטקטורה ותהליכי העבודה השונים". הוא הוסיף כי אחד האתגרים שהפרויקט נתקל בהם הוא הכשרת אנשי הסיסטם שעבדו באון-פרם לפעול כאנשי DevOps. את המהלך הובילה סא"ל (מיל') אורנה גרנות, מנהלת תחום תפעול ותשתיות באיכילוב, בשיתוף דניאל ישייב, ראש צוות DevOps בבית החולים, ופליקס מרנין, מנהל מכירות באולקלאוד. "מיפינו את כל המערכות וקבענו מה יועבר ומתי. באמצע 2025 קפצנו למים העמוקים, וביצענו מהלך מורכב וליבתי: העברנו לענן את קמיליון, מערכת התיק הרפואי, שהיא הכי משמעותית עבור הצוותים הרפואיים. המערכת סבלה לאורך שנים מבעיות זמינות בשל התשתית. המהלך, בשיתוף אנשי אלעד מערכות, שאחראים על תחזוקת קמיליון, היה 'ריקוד מרובע' מאתגר ודרש טיפול ב-200 ממשקים. טבילת האש הזו שימשה כאבן בוחן להמשך ההגירה ועברה בהצלחה", אמר ניר. בית החולים איכילוב. צילום: ShutterStock מנמ"ר איכילוב ציין כי בשנה האחרונה העביר המרכז הרפואי מערכות נוספות לענן, לרבות כלל מערכות ה-BI וה-DWH, ומערכות תפעוליות וקליניות. "בחודשיים הקרובים נעמוד מול אתגר גדול נוסף: העברת מערכות הדימות (PACS) – רנטגן, CT, אולטרסאונד ו-MRI", אמר. "אנשי AWS קפצו איתנו למים" ניר הוסיף כי "תשתית הענן של AWS מותאמת לאתגרים הרפואיים ואנשיה קפצו איתנו למים. העבודה איתם מעצימה את שני הצדדים. המעבר היה כרוך גם באתגרי סייבר, ואזור הנחיתה המקומי הקל גם על זה. לצד כלי אבטחה מובנים ב-AWS שילבנו כלים נוספים, ביניהם של צ'ק פוינט ופאלו אלטו". "בעולם ה-AI", אמר, "פיתחנו את GECKO – אפליקציה שמאפשרת לצוות הרפואי גישה מאובטחת ומלאה לנתוני המטופלים.ות מכל מקום. המערכת משלבת רכיבי AI שמזהים מראש סכנת הידרדרות ומסייעת באיתור חולים.ות בסיכון, גם בחירום ומתחת לאדמה. המערכת העובדת אצל המטפל.ת – ולא ההיפך. כמו כן, הכנסנו יכולת לתמלול מפגשי מטפל-מטופל, ללא מקלדת. אנחנו משתמשים בפלטפורמת Amazon Quick Suite, שהינה אוסף סוכנים שמתחברים למערכות ולנתונים והופכים משימות לאוטומטיות. אנחנו מאפשרים לקחת ידע רב שנצבר בצוותים הרפואיים ולפתח עימו עוד יכולות מבוססות בינה מלאכותית. נקטוף את הפירות של המהלכים האלה כבר ב-2027". לדברי ניר, "הנהלת בית החולים איכילוב מבינה את הפוטנציאל הטמון בענן ואת יכולתו לאפשר לנו לפעול בעולם ה-AI. נקדם חדשנות בבית החולים ובעולם הרפואה בכלל. ב-2027 נממש משמעותית את תועלות ה-AI על הענן, לטובת העולם הקליני". הפוסט איכילוב מבצע מגה פרויקט הגירה לענן AWS בעשרות מיליוני שקלים הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות
לפני שעתייםתצוגת קריאה
דל מינתה את שימי מנשירוב למומחה ה-AI של החברה בישראל

עסקים

People & Computers

דל מינתה את שימי מנשירוב למומחה ה-AI של החברה בישראל

דל טכנולוגיות ישראל הודיעה היום (ב') על מינויו של שימי מנשירוב למומחה ה-AI של הארגון (AI Presales Specialist). במסגרת תפקידו יהיה מנשירוב אחראי על התאמת פתרונות הבינה המלאכותית של דל לצרכים של לקוחות החברה – החל מזיהוי הצורך וגיבוש המענה הטכנולוגי, ועד להצגת הפתרון והערך העסקי שהוא יכול לייצר. במסגרת זו הוא יתייחס להיבטים של נתונים, אבטחת מידע ודרישות טכנולוגיות, יעבוד בשיתוף פעולה עם צוותי המכירות, מומחי המוצר והשותפים העסקיים של דל, ויסייע בקיום הדגמות והוכחות היתכנות לפתרונות AI. לפני הצטרפותו ל-דל מנשירוב שימש כראש צוות ארכיטקטורת אחסון במשרד הביטחון, שם צבר ניסיון בעולמות התשתיות, האחסון והארכיטקטורה הטכנולוגית. מנשירוב מסר עם כניסתו לתפקיד כי "אני מאמין שהניסיון והידע שצברתי יסייעו לי להבין את צרכי הלקוחות, לחבר אותם ליכולות של דל טכנולוגיות ולייצר עבורם ערך משמעותי". פעילות ה-AI של דל על קצה המזלג דל, מחברות הטכנולוגיה הגדולות בעולם, מספקת אקו-סיסטם מקצה לקצה לבנייה, הרצה והרחבה של פתרונות AI בארגונים. זאת, במסגרת Dell AI Factory. לחברה יש תשתיות מחשוב ושרתים (PowerEdge), אחסון וניהול דאטה, ציוד קצה (מחשבים מבוססי בינה מלאכותית), וכן פתרונות אבטחה, מחשוב היברידי ושירותים. ככלל, החברה פועלת ב-180 מדינות, עובדת עם 498 מחברות הפורצ'ן 500 בארצות הברית, רשמה כמעט 3,500 פטנטים עד היום ויש לה עוד 2,000 בקנה. דל טכנולוגיות ישראל מפעילה ארבעה אתרי פיתוח – בבאר שבע, הרצליה, גליל ים וחיפה, ועוסקת בפעילות פיתוח, מכירות ושירותים, לרבות בעולמות ה-AI. לחברה מערך רחב של שותפים עסקיים, שפועלים בשוק הארגוני, העסקי והצרכני בישראל. את פעילות ארגון המכירות, השירותים והתמיכה מנהל ליאור פוני. הפוסט דל מינתה את שימי מנשירוב למומחה ה-AI של החברה בישראל הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות

אתמולתצוגת קריאה
תחת האיום האיראני: האמירויות מפצלות את מגה-קמפוס ה-AI

טכנולוגיה

People & Computers

תחת האיום האיראני: האמירויות מפצלות את מגה-קמפוס ה-AI

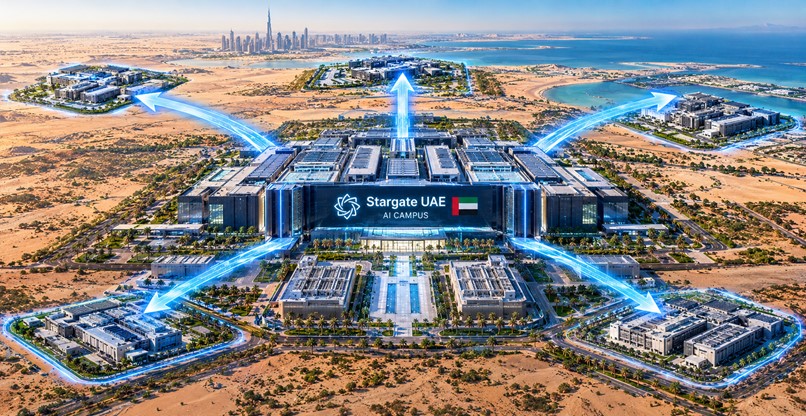
איחוד האמירויות משנה מן היסוד את התוכנית האסטרטגית להקמת המגה-קמפוס הייעודי לבינה המלאכותית שלה, ומפרקת את תפישתה להקים מתקן מרוכז לתחום, לטובת תפישה שכעת תתמקד בפריסה מבוזרת וממוגנת של דאטה סנטרים ברחבי המדינה. נזכיר כי התכנון המקורי – עליו דיווחנו במאי אשתקד ושנולד עקב קשרי נשיא ארה"ב דונלד טראמפ והאמירויות – נועד לרכז את תשתיות המחשוב בהספק ענק של 5 גיגה-וואט באתר יחיד. כעת הקונספט הזה עובר רוויזיה מקיפה, לנוכח המציאות הביטחונית החדשה במפרץ. במסגרת השינויים הללו, נבחנות דרכים להעביר מרכזי מחשוב רגישים אל בונקרים תת-קרקעיים, המוגנים בבטון מזוין, בתוך שטחי ההרים של נסיכויות ראס אל-ח'ימה ופוג'יירה, זאת לצד שילוב מערכות הגנה אווירית, אמצעי חסימה אלקטרוניים ומערכות אנרגיה וקירור מגובות במתקנים החדשניים. המהלך הדרמטי מגיע כפולו-אפ להכרזה ההיסטורית שנחתמה במהלך ביקורו של טראמפ באבו דאבי, אז סוכם על עסקת ענק בשווי 200 מיליארד דולר. במסגרת אותן הסכמות, נקבע כי איחוד האמירויות תקים את קמפוס הבינה המלאכותית הגדול ביותר מחוץ לתחומי ארה"ב – מתקן ענק המשתרע על פני 26 קמ"ר באבו דאבי. המיזם, שהובל על ידי חברת הטכנולוגיה הממשלתית G42 בראשות שייח' טאהנון בן זאיד אאל נהיאן, נועד להתבסס על אספקה של מאות אלפי שבבי AI מתקדמים מחברת אנבידיה, כאשר חברות היפר-סקייל אמריקניות עתידות היו להפעיל את מרכזי הנתונים ואף להציע ללקוחות שירותי ענן מנוהלים. מזכיר המסחר האמריקני, הווארד לוטניק, הדגיש אז כי "חברות אמריקניות יפעילו את מרכזי הנתונים ויציעו שירותי ענן מנוהלים על ידיהן ברחבי האזור", ואילו יו"ר אורקל, לארי אליסון, ציין בזמנו כי השלב הראשון במיזם – אשכול המחשוב Stargate UAE בהיקף של גיגה-וואט אחד ובעלות של 30 מיליארד דולר – ייבנה עם קיבולת מספקת לחבר את כל מוסדות הממשל והמסחר באמירויות למודלי ה-AI המתקדמים בתבל. 🇦🇪🇮🇷 The UAE is upgrading its enormous AI campus to be able to withstand Iranian missiles. Abu Dhabi’s planned 5GW compute park is being redesigned after drone and missile raids showed how exposed Gulf data centers are. Officials are looking at dedicated air defenses and... pic.twitter.com/huyqNwME1p — Mario Nawfal (@MarioNawfal) September 11, 2026 המציאות שינתה חלק מתוכנית ענק זו אלא שאז המציאות שינתה חלק מתוכנית ענק זו – ההסלמה הצבאית באזור וגל המתקפות האיראניות שינו את מאזן הסיכונים. בחודש מרץ ספגו מתקני ענן של חברת AWS באיחוד האמירויות ובבחריין מפגיעות ישירות של כטב"מים, דבר שגרם לנזקים מבניים ולשיבושים נרחבים בשירותי הבנקאות והתשלומים באזור. חומרת האיום הומחשה באופן חד בחודש אפריל, כאשר זרוע התעמולה של משמרות המהפכה באיראן פרסמה סרטון אזהרה רשמי. בסרטון הוצגו מפות מפורטות של אתר הבנייה של Stargate UAE, הסמוך לבסיס החלל והאוויר אל-דפרה, המארח כוחות אמריקאיים. תת-אלוף אבראהים זולפגארי, בכיר במשמרות המהפכה, הצהיר בסרטון כי "שום דבר לא נסתר מעינינו" והזהיר כי "כל חברות התקשוב באזור ייחשבו מטרות לגיטימיות עבורנו". לפי דיווח חדש ברשת רויטרס, לנוכח המציאות הזו החלו גורמים רשמיים באמירויות לבחון מחדש את תכנון המיזם כולו, כדי להבטיח רציפות תפקודית. במסגרת התוכנית המעודכנת, השלב הראשון של פרויקט Stargate UAE יימשך תוך התאמות מיגון נגד תקיפות אוויריות, בעוד שיתר שלבי ההתרחבות יפוזרו בין מספר נסיכויות. בנוסף, נתונים ועיבודים רגישים של מערכות הביטחון והממשל יועברו למתקנים תת-קרקעיים המוקמים בתוך מכרות נטושים ובמנהרות הרריות. בתגובה לפניות כלי התקשורת, נמסר מחברת G42 כי העבודות על קמפוס ה-AI מתקדמות כמתוכנן, אך הובהר כי "הפרטים הספציפיים של הפרויקט נתונים לסקירה מתמדת, בהתאם לתקני האבטחה, החוסן והתפעול המצופים מתשתית קריטית בהיקף כזה". בחברת OpenAI ציינו אף הם כי מתווה שיתוף הפעולה מול האמירויות ממשיך לרשום "התקדמות טובה בעדיפויות התשתית והאימוץ". דניאל בן נעים, לשעבר סגן עוזר מזכיר המדינה האמריקני לענייני המפרץ, הגדיר את האירועים באוזני רויטרס כ"רעידת אדמה כלכלית" עבור מדינות המפרץ, והוסיף כי "שינויים לחיזוק תשתיות קריטיות הם הכרחיים לחלוטין, וכל מדינה באזור תבחן כיצד לצמצם את הסיכון ולהבטיח יציבות מול משקיעים בינלאומיים". הפוסט תחת האיום האיראני: האמירויות מפצלות את מגה-קמפוס ה-AI הופיע ראשון באנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות

אתמולתצוגת קריאה
טוען...